Vandaag publiceerde de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV) het Cybersecuritybeeld Nederland 2026. De waarschuwing is duidelijk: onze digitale weerbaarheid houdt onvoldoende gelijke tred met de cyberdreiging. Ook de voorbereiding op quantumcomputers blijft achter.
Voor organisaties verdient vooral de benodigde migratietijd aandacht. De overstap naar quantumveilige cryptografie kan vijf jaar of langer duren. Dat vraagt om beslissingen over mensen, systemen en budgetten, ruim voordat een krachtige quantumcomputer daadwerkelijk een bedreiging vormt.
Hoeveel voorbereidingstijd heeft jouw organisatie nodig? En waarop is dat antwoord gebaseerd?
De dagelijkse druk verdwijnt voorlopig niet
De NCTV constateert dat bij een deel van de organisaties zelfs de basismaatregelen onvoldoende op orde zijn. Het is begrijpelijk dat de aandacht uitgaat naar kwetsbaarheden, toegangsbeveiliging, monitoring en herstel na incidenten.
Quantumveiligheid moet binnen diezelfde beperkte capaciteit een plek krijgen. Wachten tot alle andere beveiligingsvraagstukken zijn opgelost, is alleen geen werkbare planning.
De voorbereiding wordt behapbaar wanneer je weet waar de grootste risico’s en afhankelijkheden zitten. Welke informatie moet langdurig beschermd blijven? Welke processen mogen niet uitvallen? Waar kan een aanpassing veel tijd kosten? Met dat inzicht kun je gericht capaciteit vrijmaken en voorkomen dat de hele organisatie tegelijk aan een onoverzichtelijke migratie begint.
Waarom een migratie naar quantumveilige cryptografie jaren kan duren
Post-quantumcryptografie, meestal afgekort tot PQC, is cryptografie die is ontworpen om ook aanvallen met quantumcomputers te weerstaan. De overstap raakt meer dan de versleuteling van bestanden. Cryptografie wordt ook gebruikt om veilige verbindingen op te zetten, identiteiten te controleren en digitale handtekeningen te verifiëren.
Voor een migratie moet je weten waar die functies worden gebruikt, welke toepassingen kwetsbaar zijn en wie veranderingen kan doorvoeren. Een leverancier kan een deel verzorgen. Voor andere onderdelen ben je zelf verantwoordelijk, of afhankelijk van meerdere partijen tegelijk.
Het PQC-migratiehandboek van AIVD, CWI en TNO beschrijft daarvoor drie fasen: diagnose, planning en uitvoering. Ook het NCSC benadrukt het belang van een inventarisatie van cryptografische middelen.
Zo’n inventarisatie moet uiteindelijk meer opleveren dan een lijst met algoritmes. Je wilt bijvoorbeeld kunnen vaststellen: deze verbinding ondersteunt een kritisch proces, gebruikt quantumkwetsbare cryptografie, wordt beheerd door deze partij en kan tijdens dit onderhoudsvenster worden aangepast. Pas dan kun je een onderbouwde volgorde bepalen.
Bij langlevende systemen in operationele technologie (OT) verdient die uitvoerbaarheid extra aandacht. Wat kan worden bijgewerkt? Wat vraagt vervanging? Welke tests zijn nodig voordat een wijziging verantwoord in gebruik kan worden genomen? Die vragen wil je vroeg stellen als de continuïteit van een installatie vooropstaat.
Ook de beschermingstermijn van gegevens bepaalt je startmoment
Wanneer een quantumcomputer bestaande, veelgebruikte cryptografie kan doorbreken, is onzeker. Toch kun je nu al beoordelen welke gegevens extra aandacht verdienen.
Informatie die vandaag vertrouwelijk is, kan dat over tien jaar nog steeds zijn. Denk aan bedrijfsgeheimen, gevoelige dossiers of informatie over kritieke infrastructuur. Kwaadwillenden kunnen versleutelde gegevens verzamelen om die later te ontsleutelen. Dat risico staat bekend als harvest now, decrypt later.
Een toekomstige migratie maakt eerder buitgemaakte gegevens niet met terugwerkende kracht veilig. Daarom telt naast de migratieduur ook de periode mee waarin gegevens geheim moeten blijven.
Tien jaar klinkt ruim. Tot je gaat rekenen.
De vuistregel van professor Michele Mosca brengt drie termijnen bij elkaar:
- De periode waarin je gegevens vertrouwelijk moeten blijven.
- De tijd die je nodig hebt om te migreren.
- De verwachte tijd totdat quantumcomputers de gebruikte cryptografie kunnen doorbreken.
Neem een vereenvoudigd scenario: je gegevens moeten vijf jaar beschermd blijven, de migratie kost vijf jaar en je rekent met een quantumdreiging over tien jaar. Binnen die aannames is de volledige ruimte benut. Er is geen marge voor uitstel of vertraging. Duurt de migratie twee jaar langer, dan past de planning niet meer.
Dit is een scenario, geen voorspelling. De waarde zit in het gesprek dat erop volgt: welke aannames gebruiken wij eigenlijk, en hoeveel onzekerheid kunnen we accepteren?
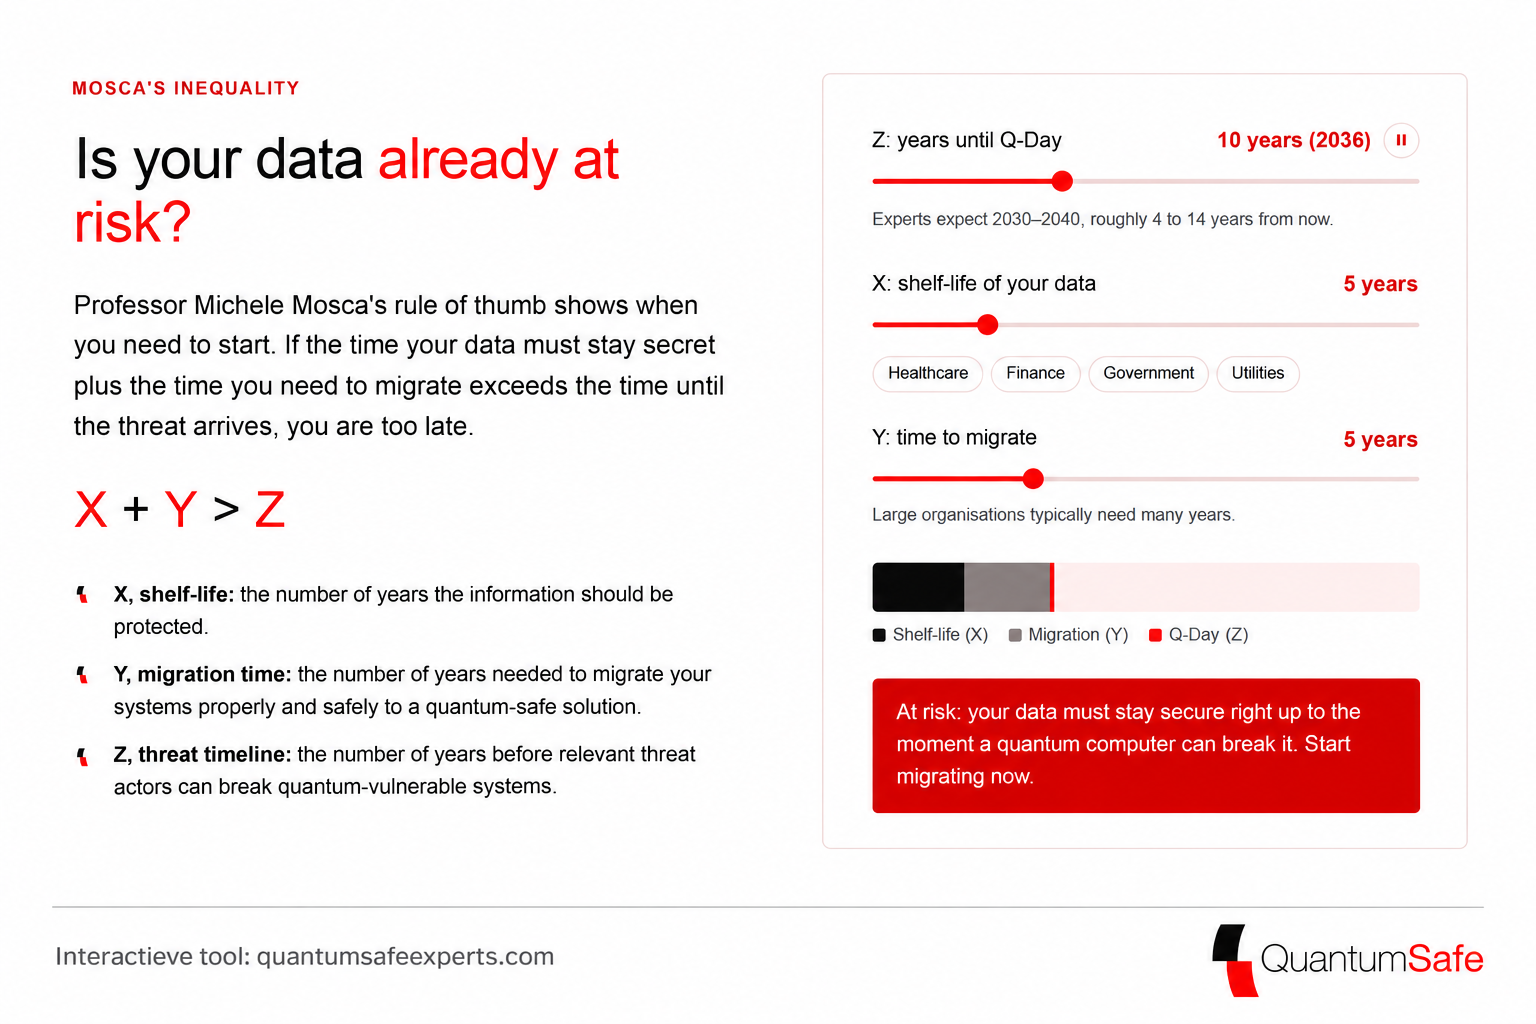
Met de interactieve Mosca-tool op onze hoofdpagina kun je die afweging verkennen. De uitkomst helpt om urgentie bespreekbaar te maken. Voor een migratiebesluit is vervolgens inzicht nodig in je eigen systemen, gegevens en afhankelijkheden.
Wat moet je als organisatie nu weten?
Een eerste verkenning moet voldoende inzicht geven om keuzes te maken. Drie vragen helpen daarbij.
Waar zijn we kwetsbaar?
Breng in beeld welke gegevens en processen bescherming nodig hebben en waar ze afhankelijk zijn van cryptografie. Koppel technische bevindingen aan de mogelijke gevolgen voor de organisatie. Zo wordt duidelijk waarom de ene toepassing eerder aandacht verdient dan de andere.
Wat vraagt verandering van ons?
Onderzoek welke systemen kunnen worden aangepast, waar technische onzekerheden zitten en welke afhankelijkheden de planning bepalen. Een afgebakende pilot kan helpen om aannames over compatibiliteit, prestaties en beheer te toetsen voordat je tot bredere invoering besluit.
Hoe organiseren we de uitvoering?
Vertaal de bevindingen naar een roadmap met prioriteiten, verantwoordelijkheden en beslismomenten. Maak zichtbaar welke expertise, capaciteit en investeringen nodig zijn. Betrek leveranciers waar hun producten of dienstverlening onderdeel van de oplossing zijn.
Dat geeft het bestuur een basis om te besluiten en de technische teams een richting om mee aan de slag te gaan. Het voorkomt ook dat een inventarisatie eindigt als een rapport zonder vervolg.
Van inzicht naar uitvoering met QuantumSafe
Dat is de verbinding die we met QuantumSafe leggen. We combineren inhoudelijke en technische expertise met de regie die nodig is om een verandering door een organisatie te krijgen.
Afhankelijk van de vraag begint dat bij een bestuurlijke sessie of readiness assessment, bij het inventariseren van cryptografie of bij een afgebakende technische pilot. De uitkomst moet helpen om te besluiten: welke risico’s pakken we eerst aan, wat moet technisch worden onderzocht en welke mensen en middelen zijn daarvoor nodig?
Een pilot kan bijvoorbeeld toetsen hoe een toepassing met PQC omgaat en welke gevolgen dat heeft voor compatibiliteit en prestaties. De bevindingen worden vervolgens onderdeel van de roadmap, de leveranciersafspraken en de begeleiding van de migratie.
Daarbij kijken we ook naar crypto-agility: het vermogen om cryptografie beheerst te vervangen of aan te passen, met behoud van beveiliging en continuïteit. Ook na deze migratie zullen technieken en inzichten blijven veranderen. Het helpt als je organisatie daarop is ingericht.
De NCTV geeft opnieuw aanleiding om het onderwerp op de agenda te zetten. De benodigde voorbereidingstijd maakt dat vandaag al relevant voor je planning.
Wil je weten waar jouw organisatie staat? Neem contact op met QuantumSafe. Samen bepalen we welke eerste stap het meeste inzicht oplevert: een readiness assessment, een inventarisatie van cryptografische afhankelijkheden of een gerichte technische pilot. Zo ontstaat een onderbouwde basis voor de aanpak, planning en uitvoering.
Bronnen en verder lezen
- NCTV – Cybersecuritybeeld Nederland 2026. Zie met name pagina 28 – 29 over de voorbereiding op quantumcomputers en de migratie naar quantumveilige cryptografie.
- NCSC – Wat is quantumveilige cryptografie?. Uitleg over PQC, het risico van harvest now, decrypt later en de eerste voorbereidingsstappen.
- AIVD, CWI en TNO – Het PQC-migratiehandboek. Richtlijnen voor diagnose, planning en uitvoering van een PQC-migratie.
- NCSC – Cryptographic Asset Discovery and Inventory. Onderzoek naar het inventariseren van cryptografische middelen.
- NIST – Crypto Agility. Achtergrond bij het vermogen om cryptografie aan te passen en toekomstige migraties te ondersteunen.